नेटवर्क डिबगिंग के लिए ज़रूरी हर चीज़
चार फ़ीचर क्षेत्र, एक ही विचार पर बने: हर पैकेट को देखें — Flutter ऐप्स का भी — फिर नियमों, स्क्रिप्ट्स और रिक्वेस्ट्स से उसे बदलें।
वह ट्रैफ़िक देखें जो दूसरे नहीं देख पाते
Hodor सिस्टम प्रॉक्सी के नीचे से ट्रैफ़िक कैप्चर करता है, इसलिए प्रॉक्सी सेटिंग को बायपास करने वाले ऐप — जैसे Flutter ऐप — भी पूरी तरह दिखाई देते हैं।
चारों प्रोटोकॉल, सब कैप्चर
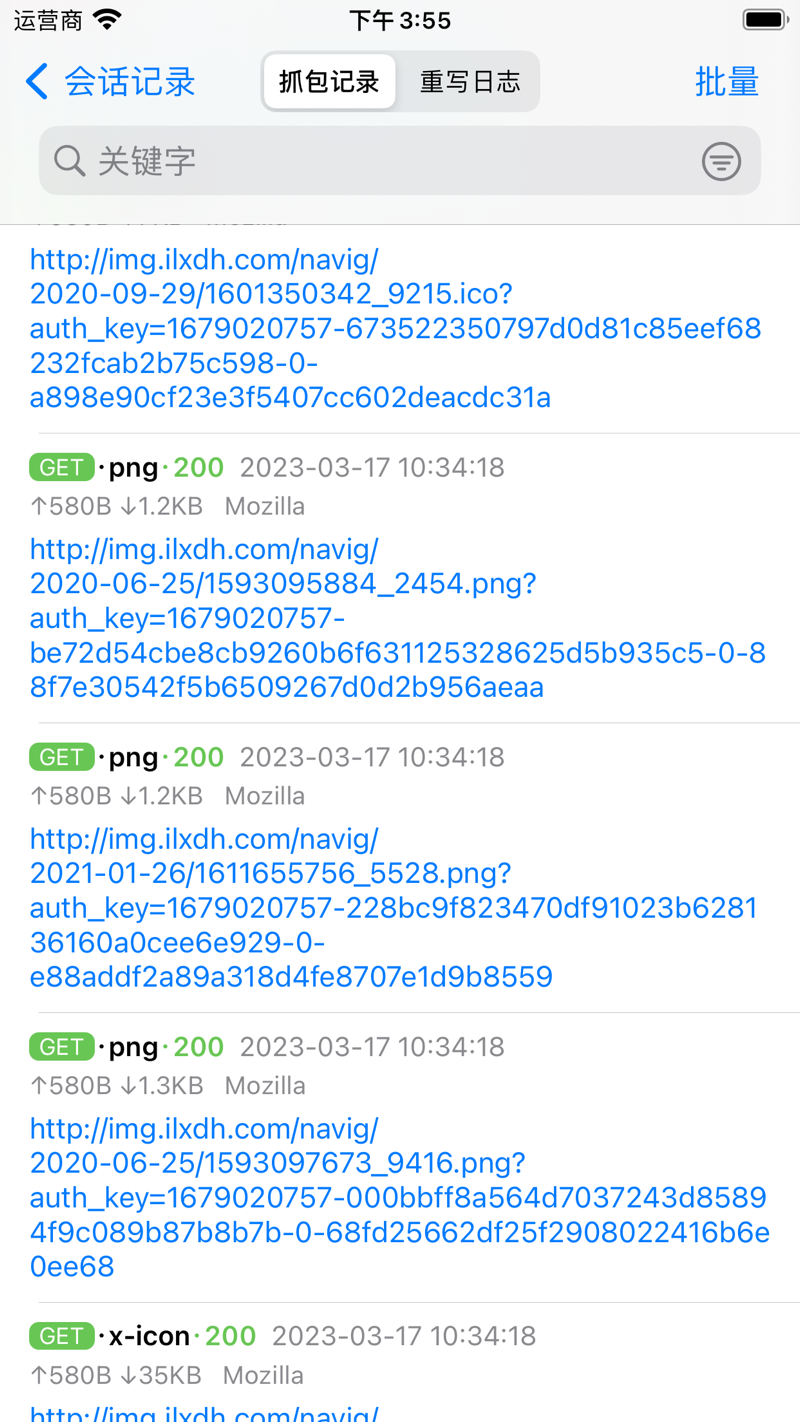
अपने डिवाइस पर HTTP(S), WebSocket, TCP और UDP ट्रैफ़िक कैप्चर करें — डोमेन फ़िल्टर के साथ, ताकि सिर्फ़ अपनी मनचाही रिक्वेस्ट्स दिखें।
Flutter ट्रैफ़िक, कैप्चर
ज़्यादातर प्रॉक्सी-आधारित टूल Flutter ऐप्स पर फेल हो जाते हैं। Hodor Flutter ट्रैफ़िक को शुरुआत से ही कैप्चर और रीराइट करता है।
HTTPS साफ़ टेक्स्ट में
एक बार रूट सर्टिफ़िकेट इंस्टॉल करें और हर HTTPS रिक्वेस्ट-रिस्पॉन्स साफ़ टेक्स्ट में दिखेगा — आपके ऐप्स में कोई बदलाव नहीं।
LAN कैप्चर
उसी Wi-Fi पर दूसरे फ़ोन या कंप्यूटर का प्रॉक्सी Hodor पर सेट करें, और उनका ट्रैफ़िक भी आपकी सेशन लिस्ट में दिखेगा।
रॉ बाइट्स, पढ़ने योग्य
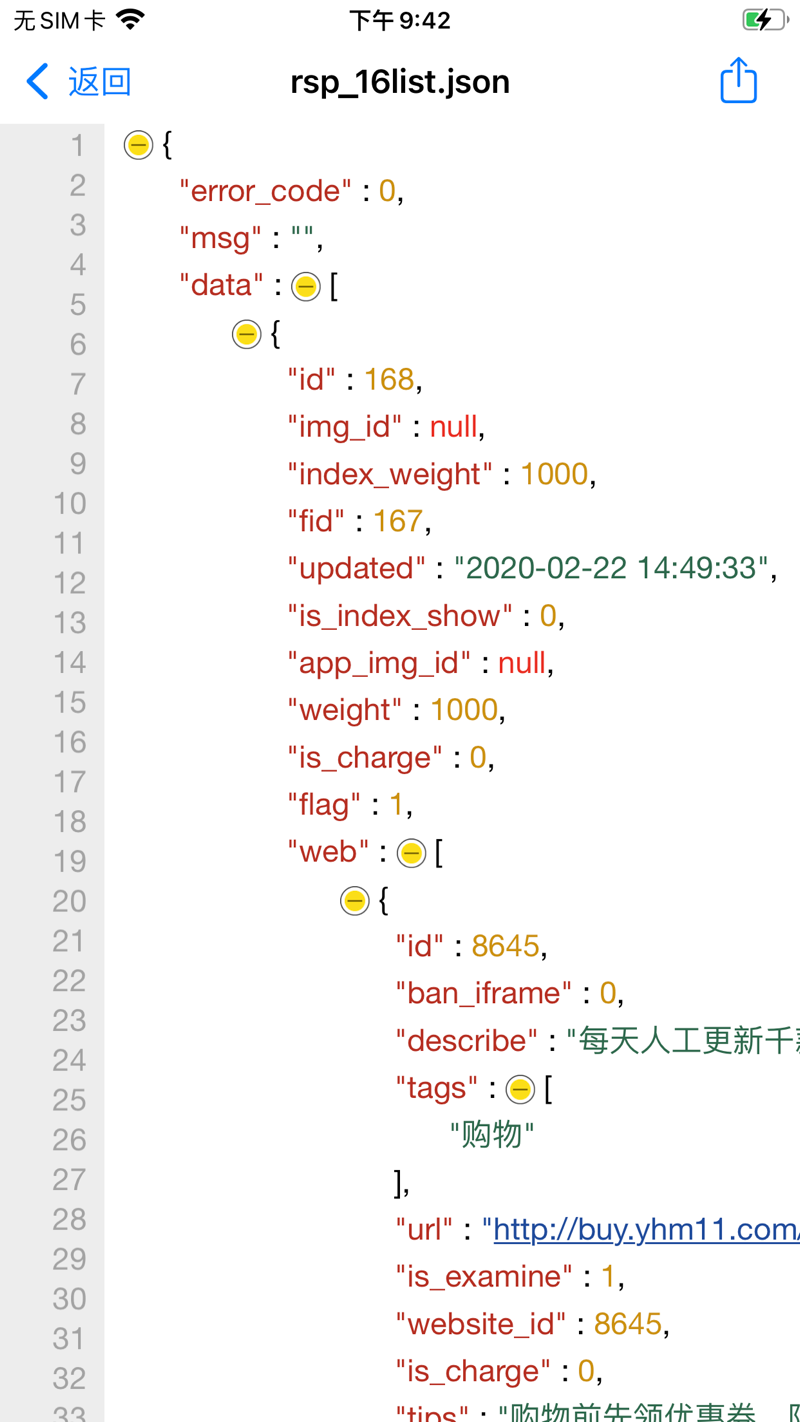
Protobuf, Form-Data, JSON, HTML, JavaScript और CSS अपने-आप डिकोड, फ़ॉर्मैट और हाइलाइट होते हैं — बाइनरी बॉडी भी पढ़ने लायक बन जाती है।
उड़ान के दौरान कुछ भी बदलें
रिक्वेस्ट को दूसरे सर्वर पर रीडायरेक्ट करें, पाथ, हेडर और बॉडी बदलें, फ़र्ज़ी रिस्पॉन्स दें या पुराना रिप्ले करें — ऐप में बदलाव किए बिना, HTTP(S), WebSocket, TCP और UDP पर।
रिक्वेस्ट और रिस्पॉन्स बदलें
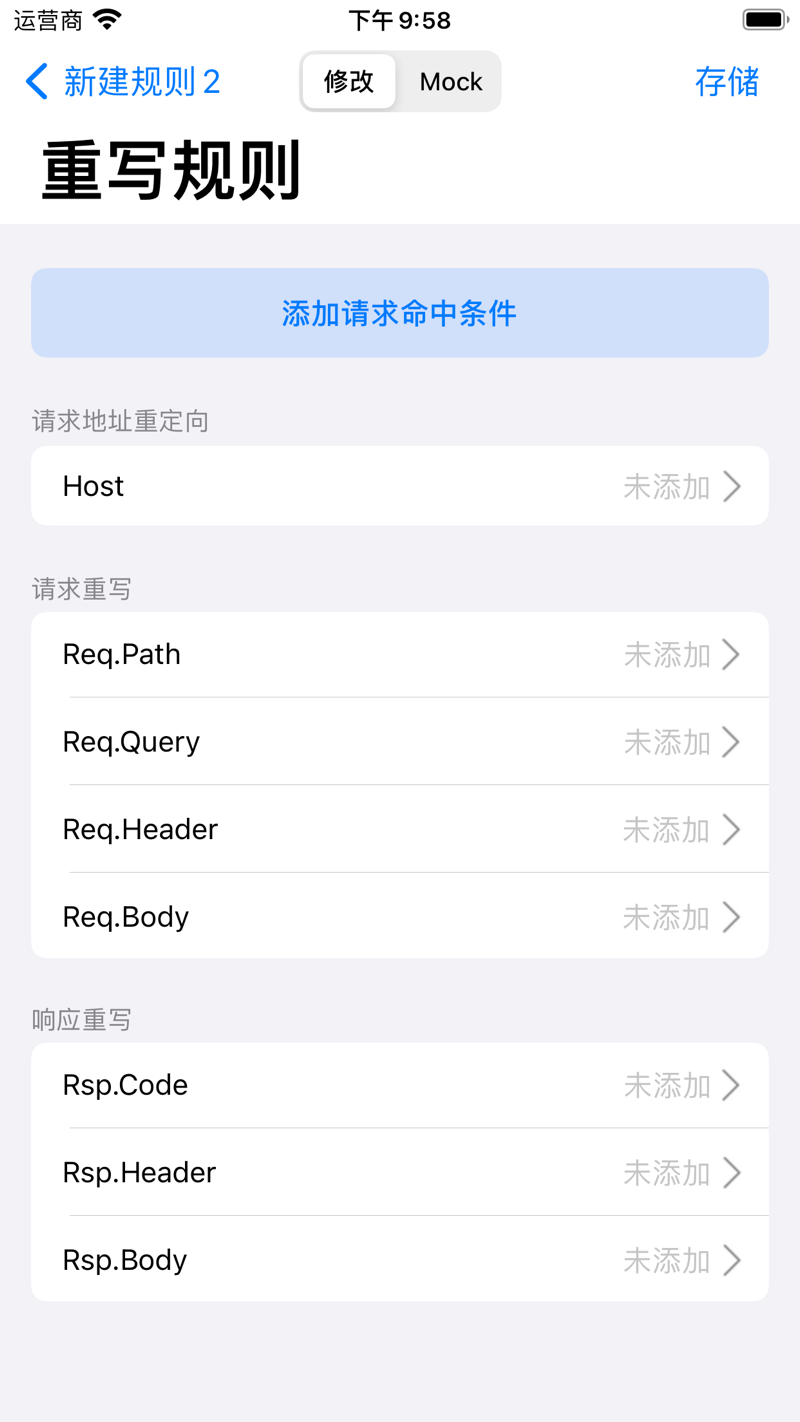
रिक्वेस्ट के सर्वर तक पहुँचने से पहले पाथ, क्वेरी, हेडर या बॉडी बदलें — और ऐप को दिखने से पहले रिस्पॉन्स भी बदलें।
मॉक और रिप्ले
कोई भी कैप्चर की गई रिक्वेस्ट मनचाहे समय पर रिप्ले करें, या फ़र्ज़ी रिस्पॉन्स लौटाएँ — बैकएंड के बनने से पहले ही ऐप टेस्ट करें।
प्रॉक्सी फ़ॉरवर्डिंग
कैप्चर किया ट्रैफ़िक — Flutter समेत — LAN पर mitmproxy या Charles जैसे टूल्स को फ़ॉरवर्ड करें, और Hodor को अपनी मौजूदा वर्कफ़्लो में जोड़ें।
API टेस्ट करें। सब स्क्रिप्ट करें। AI को चलाने दें।
सीधे अपने डिवाइस से टेस्ट रिक्वेस्ट भेजें, JavaScript से फ़्लो ऑटोमेट करें, और Claude जैसे AI टूल्स को ट्रैफ़िक देखने और आपके लिए रिक्वेस्ट भेजने दें।
त्वरित अनुरोध — डिवाइस पर ही API डिबग करें
Postman की तरह API रिक्वेस्ट भेजें और डिबग करें: HTTP, WebSocket, TCP, UDP, gRPC और MQTT — एनवायरनमेंट, वेरिएबल, प्री/पोस्ट स्क्रिप्ट और एसर्शन के साथ।
JavaScript स्क्रिप्ट
रिक्वेस्ट, रिस्पॉन्स या शेड्यूल किए गए जॉब में अपना JavaScript जोड़ें — रिक्वेस्ट साइन करें, रिस्पॉन्स डिक्रिप्ट करें, डेटा एक्सपोर्ट करें। क्रिप्टो, हैशिंग और स्टोरेज बिल्ट-इन।
MCP — AI को चलाने दें
MCP ऐप्स से AI टूल्स को जोड़ने का मानक तरीका है। Claude को Hodor से जोड़ें और वह कैप्चर किया ट्रैफ़िक पढ़ सकता है, रिक्वेस्ट भेज सकता है और आपके लिए डिबगिंग कदम उठा सकता है।
आपका फ़ोन, आपकी मेज़ पर
iPhone को macOS ऐप से पेयर करें और बड़ी स्क्रीन पर काम करें: कैप्चर किया डेटा देखें-बदलें, नियम मैनेज करें, कैप्चर शुरू-बंद करें — या hodor:// URL स्कीम से ऑटोमेट करें।
macOS साथी
पूरा डेस्कटॉप वर्कस्पेस: फ़ोन का कैप्चर किया डेटा देखें-बदलें, नियम मैनेज करें और बड़ी स्क्रीन पर कैप्चर कंट्रोल करें।
URL स्कीम
Shortcuts, स्क्रिप्ट या अपने ऑटोमेशन से hodor:// URL स्कीम के ज़रिए कैप्चर शुरू या बंद करें।
What Hodor can decrypt on Android
Hodor captures at the IP layer through a VPN, so it sees Flutter and proxy-bypassing apps. Decrypting HTTPS still depends on the target app and where the certificate lives — user cert needs no root, system cert needs a rooted device or emulator.
| Target app | User cert (no root) | System cert (root / emulator) |
|---|---|---|
| Plain HTTPNo TLS | Always visible | Always visible |
| Native app trusting user certsNSC, or targetSdk < 24 | Decrypted | Decrypted |
| Normal third-party release appNo trust declaration | Rejected → forwarded | Decrypted |
| Flutter / dart:io appsReads the system store only | Ignores user store | Decrypted |
| Certificate-pinned appsSPKI / cert pinning | Not possible | Not possible |
A debug build does not trust user certs automatically — trust is driven by NSC / targetSdk, not debuggable. Once Hodor’s cert is in the system store, Flutter (dart:io) decrypts just like native apps; only certificate pinning stays out of reach.
Capture, rewrite and script traffic directly on your phone or tablet — no computer required.
Requires Android 10 (API 29) or later — 64-bit devices only.
One-click tool that injects Hodor’s CA into an emulator or rooted device’s system store, so every app — Flutter included — is fully decrypted.
Requires macOS 12 or later — Intel & Apple Silicon.
Make every Android app decryptable in one click
HodorTrust is a small desktop utility that places Hodor’s CA into an Android emulator or rooted device’s system trust store — the one step that unlocks full HTTPS decryption for every app, Flutter included. No terminal, no manual “convert and install” commands.
Before you start
- macOS 12+ on Apple Silicon or Intel.
- One-click mode needs an Android SDK with cmdline-tools; adb is bundled inside the app.
- Developer ID signed and notarized — it opens without Gatekeeper warnings.
From a clean machine to a decryptable emulator without leaving the app — eight stages, each with its own progress and retry.
- 1Check environment
- 2Download system image
- 3Create AVD
- 4Boot emulator
- 5Gain root
- 6Install Hodor
- 7Extract CA
- 8Inject into system store
Already have a rooted phone or emulator? Connect it and inject in seconds — and remove the cert just as easily.
- 1Scan connected devices
- 2Pick the target device
- 3Inject or remove the CA
पूरा API डिबगर, डिवाइस में ही बना
डेस्कटॉप REST क्लाइंट में जुगलबंदी बंद। रिक्वेस्ट को प्रोजेक्ट के हिसाब से ग्रुप करें, एक टैप में एनवायरनमेंट बदलें, और ऑथ, साइनिंग व एन्क्रिप्शन स्क्रिप्ट्स पर छोड़ें।
- छह प्रोटोकॉल के लिए ग्रुप, एनवायरनमेंट और बेस URL
- तीन स्तर के वेरिएबल: एनवायरनमेंट, रनटाइम और हर भेजने पर
- बिना कोड लिखे एक्सट्रैक्शन और एसर्शन
- किसी भी कैप्चर सेशन को एक टैप में रिक्वेस्ट बनाएँ
// 前置脚本:登录态自动注入 + 全接口加签
async function onRequest(context, url, request) {
  const token = sdk.env.get("authToken");
  const secret = sdk.env.get("appSecret");
  const ts = String(Date.now());

  if (token) {
    request.headers.set("Authorization", "Bearer " + token);
  }
  request.queries.set("ts", ts);
  request.queries.set("sign", $hash.md5(secret + ts));

  return request;
}
JavaScript जहाँ ज़रूरी हो
अपना JavaScript तीन जगह लगाएँ: रिक्वेस्ट से पहले, रिस्पॉन्स के बाद या शेड्यूल पर — पैरामीटर बदलें, साइन करें, डिक्रिप्ट करें या डेटा अपने सर्वर पर भेजें। क्रिप्टो, हैशिंग और स्टोरेज बिल्ट-इन, कोई डिपेंडेंसी इंस्टॉल नहीं।
- रिक्वेस्ट और रिस्पॉन्स को लाइव रीराइट करें
- हर रिक्वेस्ट पूरी होने पर डेटा अपने सर्वर पर फ़ॉरवर्ड करें
- 5/6-हिस्सों वाले cron एक्सप्रेशन से टास्क शेड्यूल करें
// 重写脚本:响应落屏前自动解密
async function onResponse(context, url, response) {
  const body = response.body.parseJSON();

  if (body && body.data) {
    const plain = $crypto.decryptAES(body.data, key, iv);
    body.data = JSON.parse(plain);
    response.body = body;
  }
  return response;
}
Hodor के अंदर की एक झलक
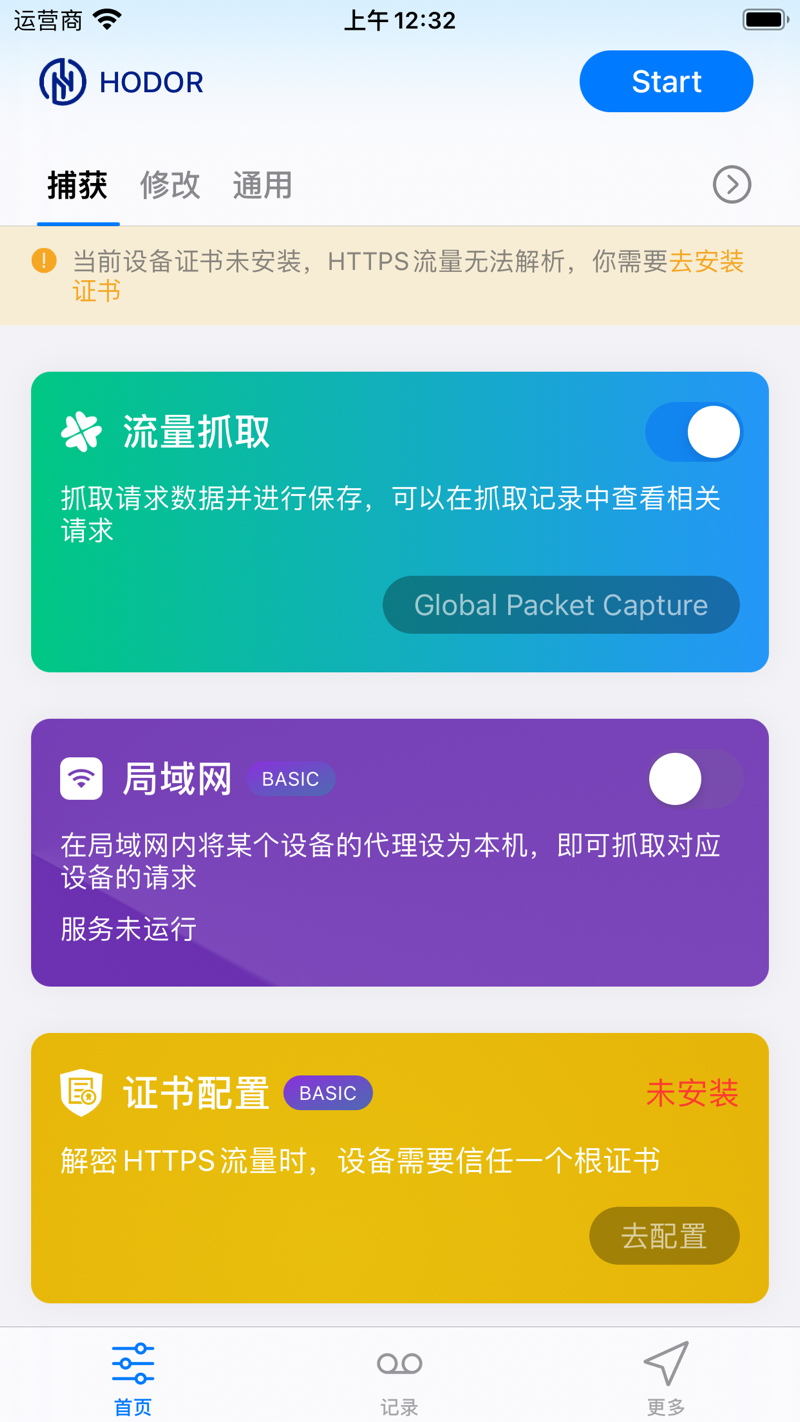
App Store से असली स्क्रीन — अपने iPhone पर ही कैप्चर, निरीक्षण, रीराइट और प्रीव्यू।
दो प्लेटफ़ॉर्म। एक वर्कफ़्लो।
iOS से चलते-फिरते कैप्चर करें, फिर Mac पर बड़ी स्क्रीन वाला डिबगिंग वर्कस्पेस पाएँ — डेटा और नियम सिंक में रहते हैं।
फ़ोन पर ही ट्रैफ़िक कैप्चर करें — कंप्यूटर ज़रूरी नहीं: सेलुलर या Wi-Fi पर HTTP(s), WebSocket, TCP और UDP रिकॉर्ड करें, और कभी भी रीराइट करें।
डेस्कटॉप साथी: कैप्चर किया डेटा देखें-बदलें, रीराइट नियम मैनेज करें और फ़ोन का कैप्चर कंट्रोल करें — आराम से, अपने Mac से।
Native Android capture over a VPN tunnel — record and rewrite HTTP(s), WebSocket, TCP and UDP, even for Flutter apps that skip the system proxy. Pair with HodorTrust to fully decrypt HTTPS on an emulator or rooted device.
अपनी वायर पर क्या बह रहा है, देखने के लिए तैयार?
उन डेवलपर से जुड़ें जो Hodor से तेज़ डिबग करते हैं — वह ट्रैफ़िक कैप्चर करें जो दूसरे टूल नहीं देख पाते, और नियमों व स्क्रिप्ट्स से उसे बदलें।