调试网络,所需的一切
四大功能板块围绕同一个理念:看见每一个数据包——包括 Flutter 应用的——再用规则、脚本与请求改变它。
看见别人看不见的流量
Hodor 直接在网络层抓包,不依赖系统代理——Flutter 等绕过代理的 App,流量照样看得一清二楚。
四大协议,全部可抓
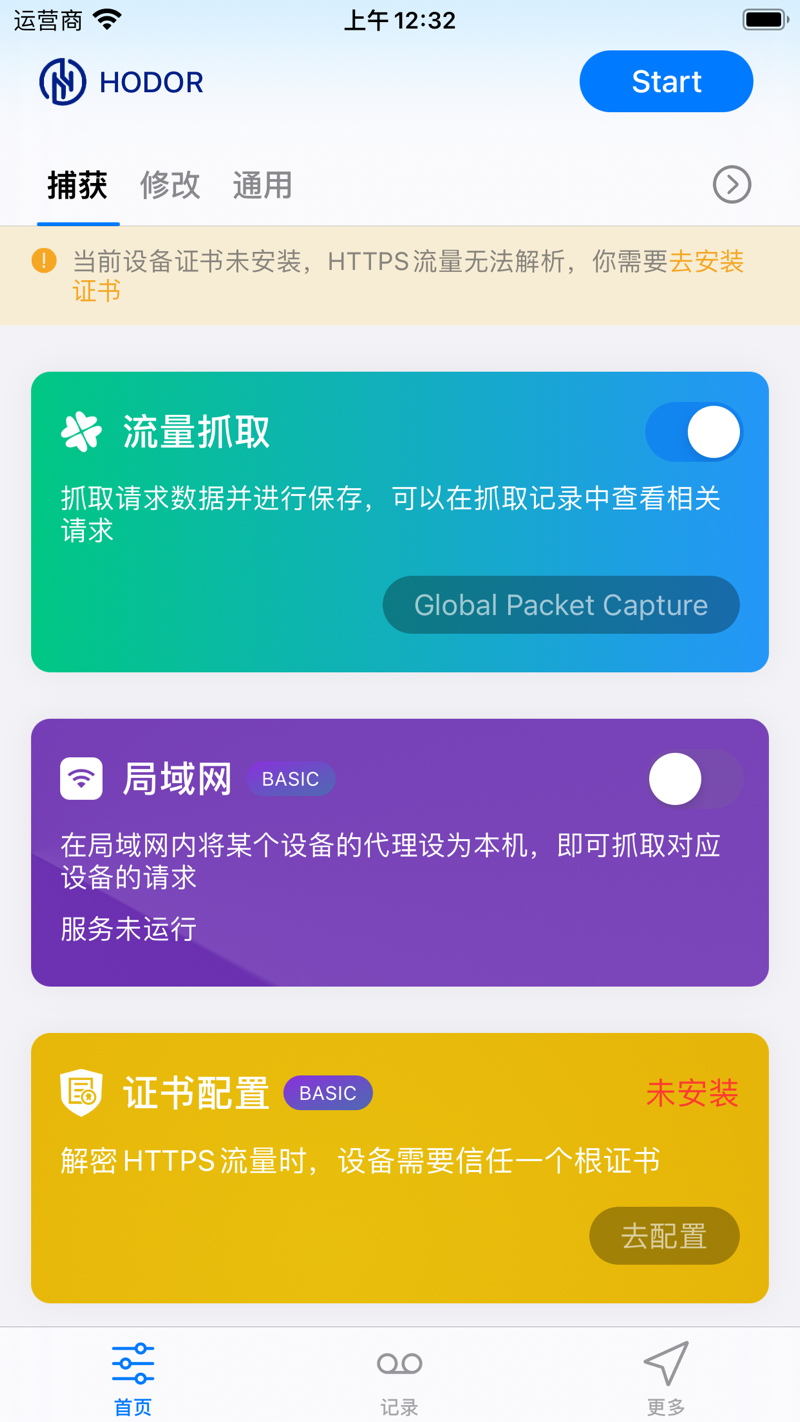
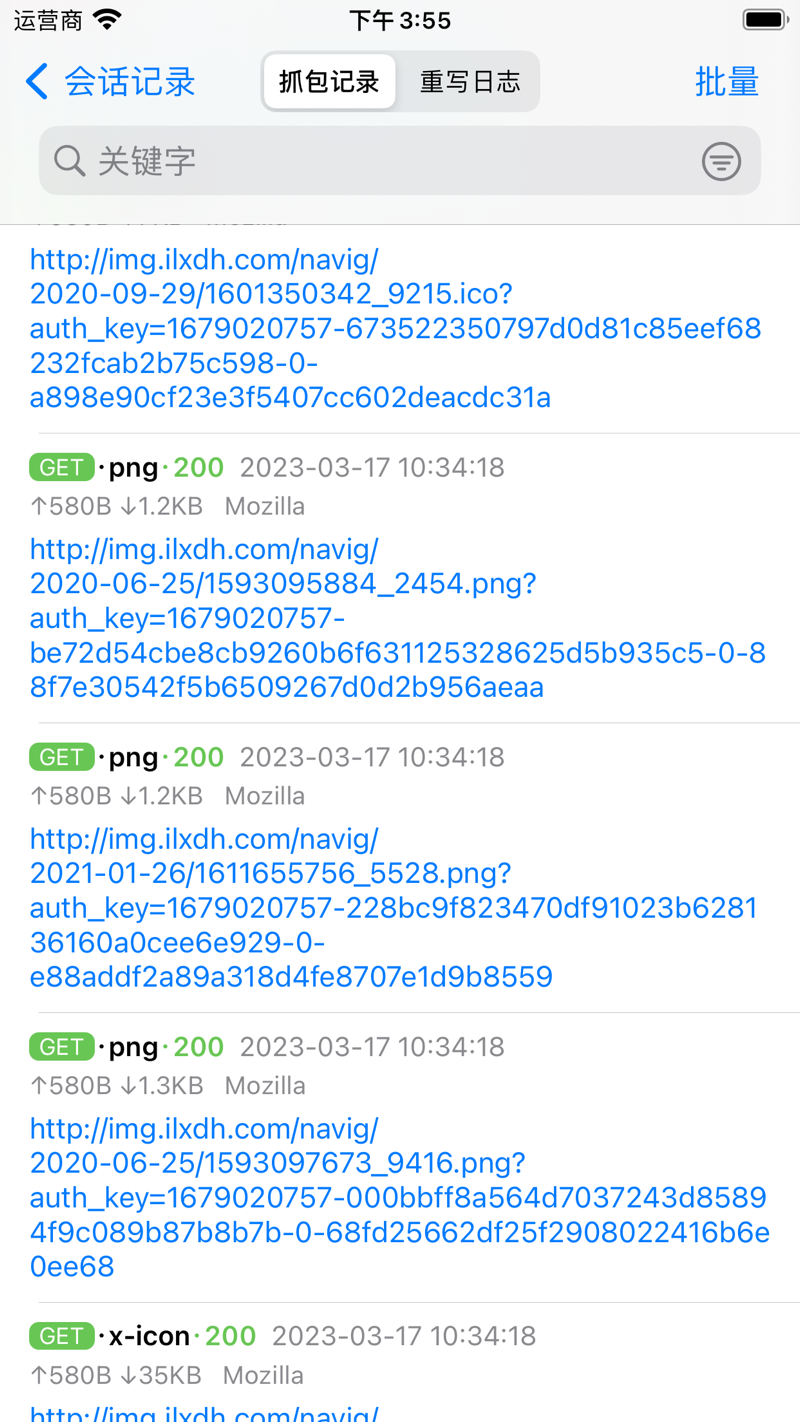
手机上的 HTTP(S)、WebSocket、TCP、UDP 流量都能抓下来看;支持按域名过滤,只看关心的请求。
Flutter 流量,照样抓
大多数代理类工具对 Flutter 应用无能为力——Hodor 开箱即可捕获并重写 Flutter 流量。
HTTPS 明文可见
安装一次根证书,HTTPS 请求与响应就变成明文,内容一目了然——不用改动任何 App。
局域网抓包
同一 Wi-Fi 下,把其他手机、电脑的代理指向 Hodor,它们的网络请求也能抓下来看。
乱码秒变可读
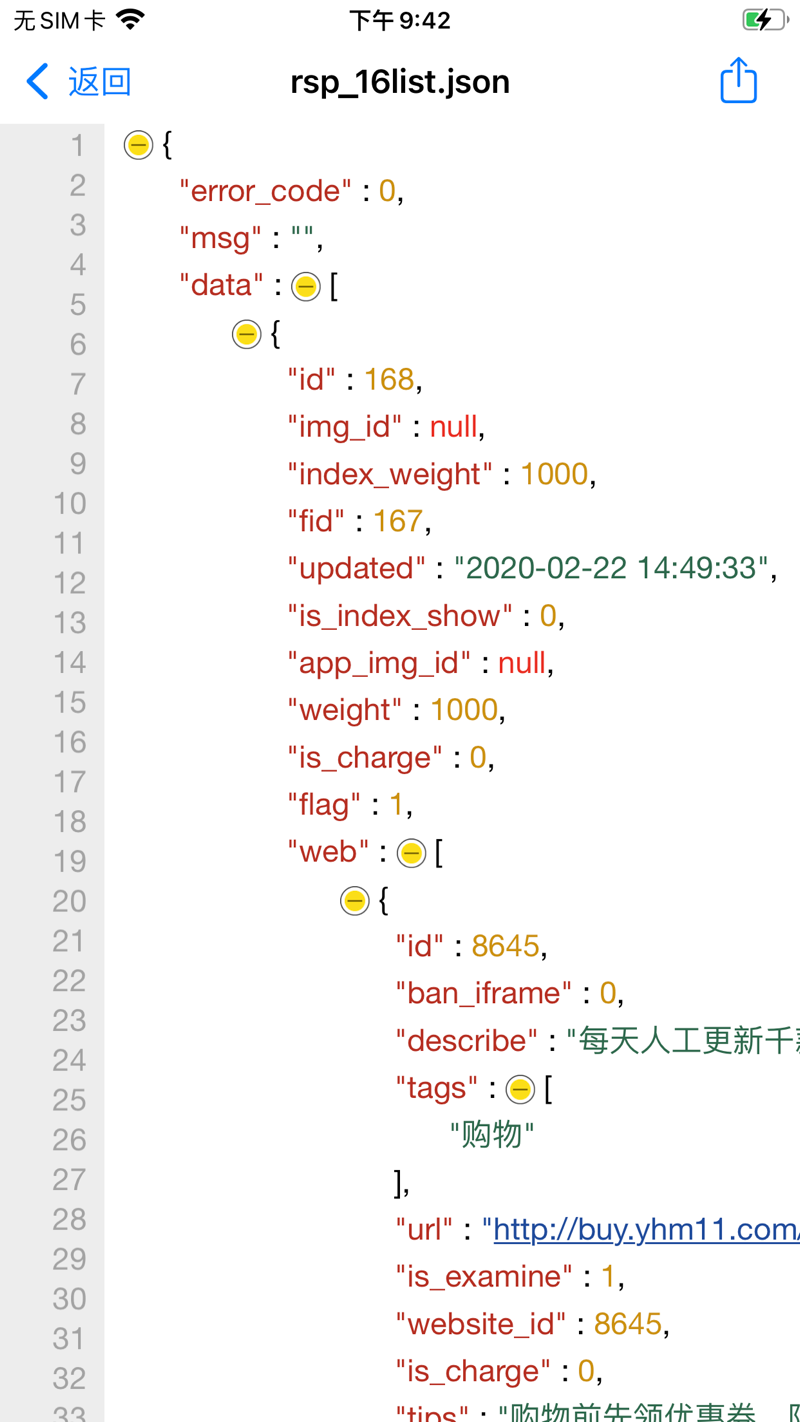
Protobuf、Form-Data、JSON、HTML 等自动解码、格式化、高亮显示——二进制内容也能直接看懂。
流量在途,随手可改
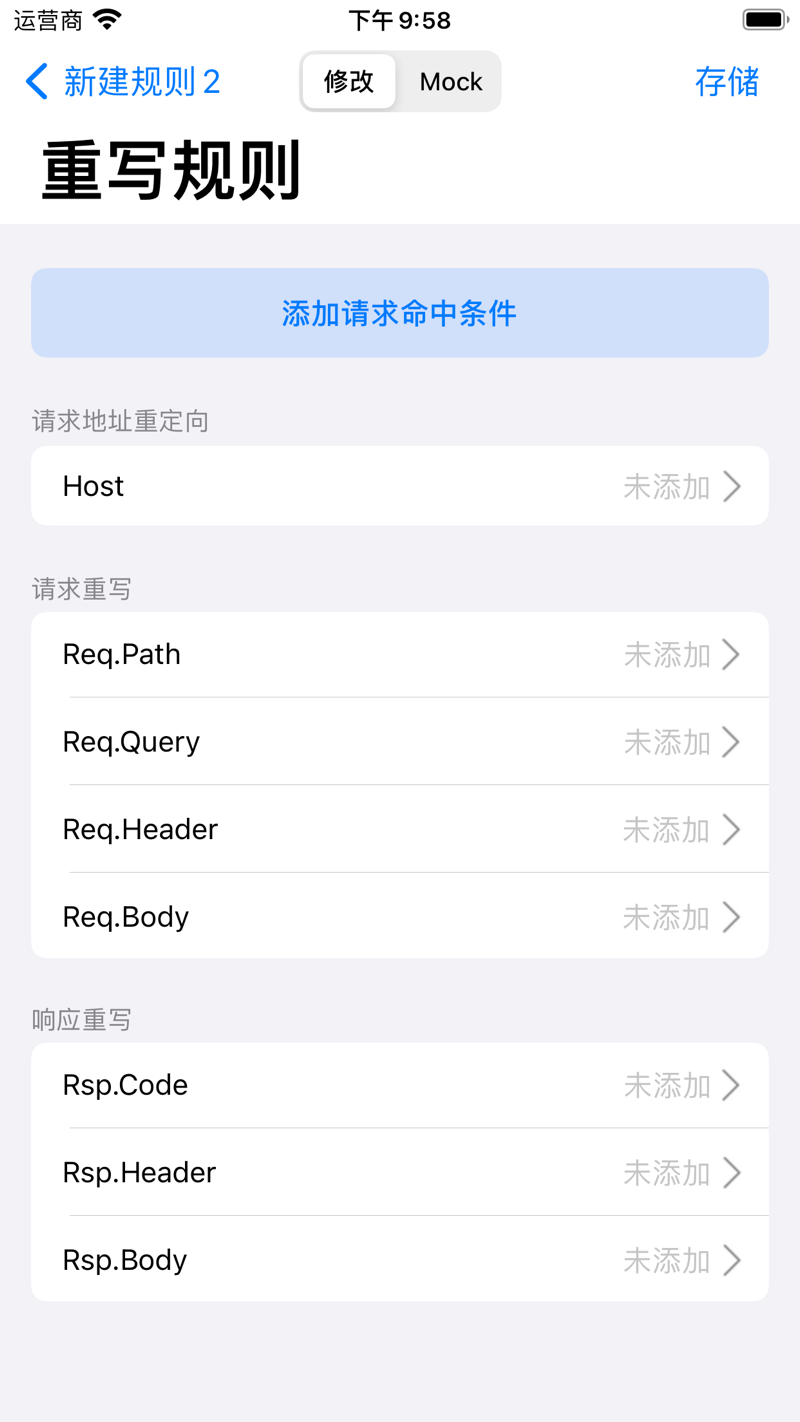
把请求改发到别的服务器、修改 Path/Header/Body、Mock 一个假响应或重放旧请求——不用改 App 代码,覆盖 HTTP(S)、WebSocket、TCP、UDP。
请求响应随手改
请求到达服务器前修改 Path/Query/Header/Body,响应返回 App 前也能改——无需重新打包。
Mock 与重放
随时重放抓到的请求,或直接伪造服务器响应——后端接口还没写好,也能提前调 App。
代理转发
抓到的流量(含 Flutter)可转发给局域网内的 mitmproxy、Charles 等工具,融入你现有的分析流程。
调接口、写脚本、让 AI 干活
在设备上直接发送测试请求,用 JavaScript 自动化流程,还能让 Claude 等 AI 工具替你看流量、发请求。
快速请求:手机上直接调接口
像 Postman 一样发送并调试 API 请求:HTTP、WebSocket、TCP、UDP、gRPC、MQTT 六种协议,支持环境变量、前置/后置脚本与断言。
JavaScript 脚本
在请求前后或定时任务里插入自己的 JS 逻辑:自动加签、解密响应、导出数据——加密、哈希、存储能力全部内置。
MCP:让 AI 接管
MCP 是 AI 工具接入应用的通用协议。把 Claude 连上 Hodor,它就能直接查看抓包数据、发送请求、执行调试动作。
把手机装进电脑
iPhone 与 macOS 版配对,在大屏上查看与编辑抓包数据、管理规则、启停抓包;再配合 hodor:// URL Scheme,快捷指令也能一键启停。
macOS 桌面端
完整的桌面工作台:大屏查看与编辑手机上的抓包数据、管理规则、控制抓包。
URL Scheme
通过 hodor:// URL Scheme 从快捷指令、脚本或自建自动化启停抓包。
Hodor 在安卓上能解密什么
Hodor 通过 VPN 在 IP 层抓包,因此能看见 Flutter 与不走代理的应用。解密 HTTPS 仍取决于目标应用与证书存放位置——用户证书无需 root,系统证书需要已 root 设备或模拟器。
| 目标应用 | 用户证书(无 root) | 系统证书(root / 模拟器) |
|---|---|---|
| 明文 HTTP不走 TLS | 始终可见 | 始终可见 |
| 声明信任用户证书的原生应用NSC,或 targetSdk < 24 | 可解密 | 可解密 |
| 普通第三方正式应用无信任声明 | 被拒→透传 | 可解密 |
| Flutter / dart:io 应用只读系统证书区 | 忽略用户证书区 | 可解密 |
| 做了证书锁定的应用SPKI / 证书锁定 | 无法解密 | 无法解密 |
debug 包不会自动信任用户证书——信任由 NSC / targetSdk 决定,与 debuggable 无关。一旦 Hodor 证书进入系统信任库,Flutter(dart:io)就和原生应用一样被解密;唯有证书锁定(pinning)仍无法触碰。
一键工具,把 Hodor 的证书注入模拟器或已 root 设备的系统信任库,让所有应用(含 Flutter)都被完整解密。
需 macOS 12 及以上——Intel 与 Apple Silicon 通用。
一键让所有安卓应用都可解密
HodorTrust 是一款桌面小工具,把 Hodor 的 CA 放入安卓模拟器或已 root 设备的系统信任库——正是这一步解锁了所有应用(含 Flutter)的完整 HTTPS 解密。无需终端,无需手动“转换并安装”命令。
开始之前
- macOS 12+(Apple Silicon 或 Intel)。
- 一键创建模式需要带 cmdline-tools 的 Android SDK;adb 已内置在应用中。
- 已经 Developer ID 签名并公证——打开时不会被 Gatekeeper 拦截。
从一台干净的机器到可解密的模拟器,全程不离开应用——八个阶段,每阶段都有独立进度与重试。
- 1检测环境
- 2下载系统镜像
- 3创建 AVD
- 4启动模拟器
- 5获取 root
- 6安装 Hodor
- 7提取 CA
- 8注入系统信任库
已经有已 root 的手机或模拟器?连上它,几秒完成注入——也能同样方便地移除证书。
- 1扫描已连接设备
- 2选择目标设备
- 3注入或移除证书
内置完整的 API 调试台
不用再在桌面 REST 客户端之间来回切换。按项目分组请求、一键切换环境,让脚本自动处理鉴权、加签与加密。
- 六协议的分组、环境与前置 URL
- 三层变量:环境、运行时与逐次发送
- 无需写代码的提取与断言
- 一键把抓包会话转成请求
// 前置脚本:登录态自动注入 + 全接口加签
async function onRequest(context, url, request) {
  const token = sdk.env.get("authToken");
  const secret = sdk.env.get("appSecret");
  const ts = String(Date.now());

  if (token) {
    request.headers.set("Authorization", "Bearer " + token);
  }
  request.queries.set("ts", ts);
  request.queries.set("sign", $hash.md5(secret + ts));

  return request;
}
JavaScript 用在关键处
请求前、响应后、定时任务三处都能插自己的 JS 逻辑:改写参数、自动加签、解密响应、把数据导到你自己的服务器。加密、哈希与存储全部内置,无需安装任何依赖。
- 实时重写请求与响应
- 每次请求结束后,把数据转发到你自己的服务器
- 用 5/6 段 Cron 表达式调度任务
// 重写脚本:响应落屏前自动解密
async function onResponse(context, url, response) {
  const body = response.body.parseJSON();

  if (body && body.data) {
    const plain = $crypto.decryptAES(body.data, key, iv);
    body.data = JSON.parse(plain);
    response.body = body;
  }
  return response;
}
走进 Hodor 的真实界面
来自 App Store 的真实界面——在你的 iPhone 上抓包、检视、改写与预览。
三个平台,一套工作流。
用 iOS 或安卓随时随地抓包,再切换到 Mac 获得大屏调试工作台——数据与规则保持同步。
安卓原生抓包,基于 VPN 隧道:记录并改写 HTTP(s)、WebSocket、TCP、UDP,连不走系统代理的 Flutter 应用也能抓。搭配 HodorTrust,可在模拟器或已 root 设备上完整解密 HTTPS。