Semua yang Anda butuhkan untuk debugging jaringan
Empat area fitur di atas satu ide: lihat setiap paket — bahkan dari aplikasi Flutter — lalu ubah dengan aturan, skrip, dan permintaan.
Lihat trafik yang tidak terlihat oleh lainnya
Hodor menangkap trafik di bawah proxy sistem, sehingga aplikasi yang melewati pengaturan proxy — misalnya aplikasi Flutter — tetap terlihat sepenuhnya.
Empat protokol, semuanya tertangkap
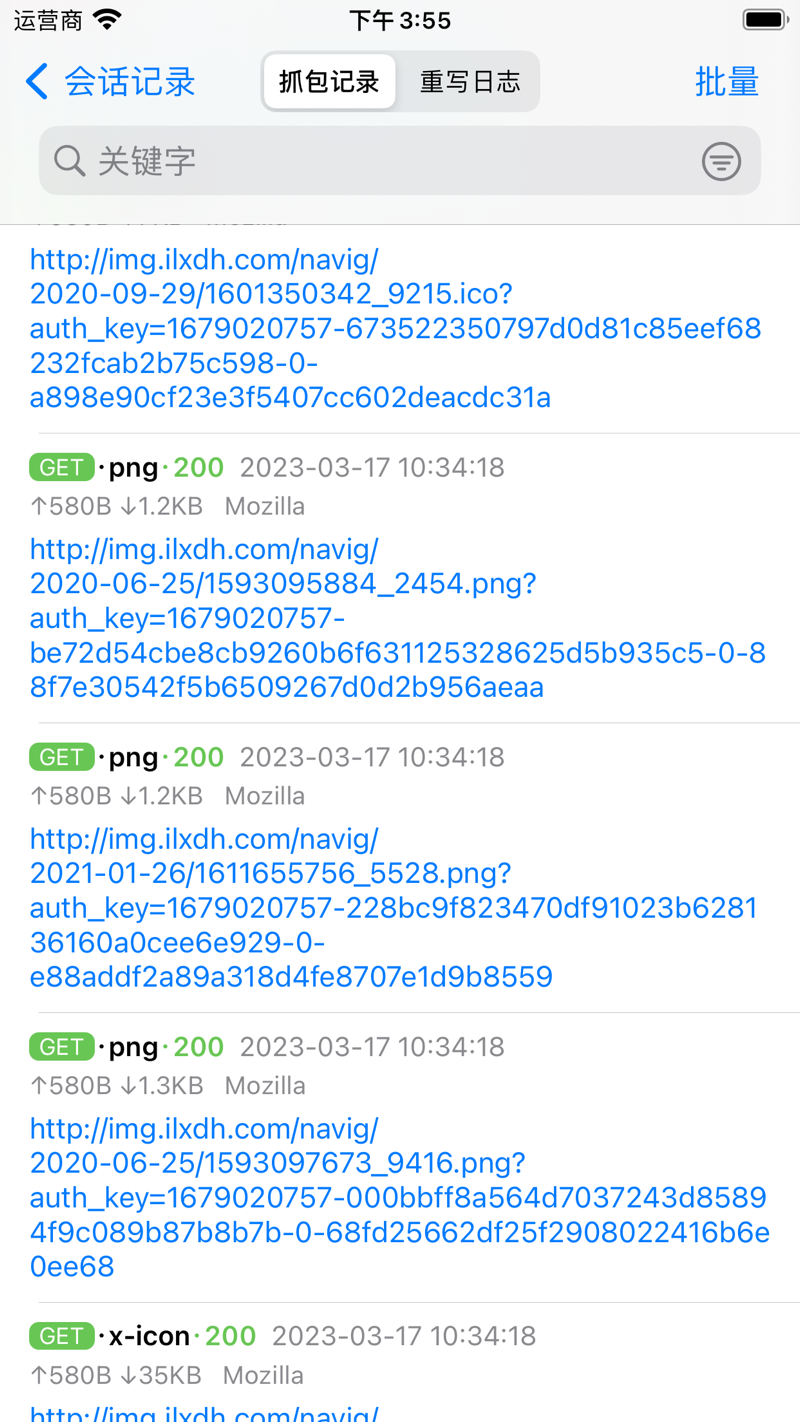
Tangkap trafik HTTP(S), WebSocket, TCP, dan UDP di perangkat Anda — dengan filter domain agar hanya permintaan yang Anda pedulikan yang tampil.
Trafik Flutter, tertangkap
Sebagian besar tool berbasis proxy gagal pada aplikasi Flutter. Hodor menangkap dan menulis ulang trafik Flutter begitu saja.
HTTPS jadi teks polos
Pasang sertifikat root sekali, dan setiap permintaan serta respons HTTPS tampil sebagai teks polos — tanpa mengubah aplikasi Anda.
Penangkapan LAN
Arahkan ponsel atau komputer lain di Wi-Fi yang sama ke Hodor sebagai proxy, dan trafiknya pun muncul di daftar sesi Anda.
Byte mentah, jadi terbaca
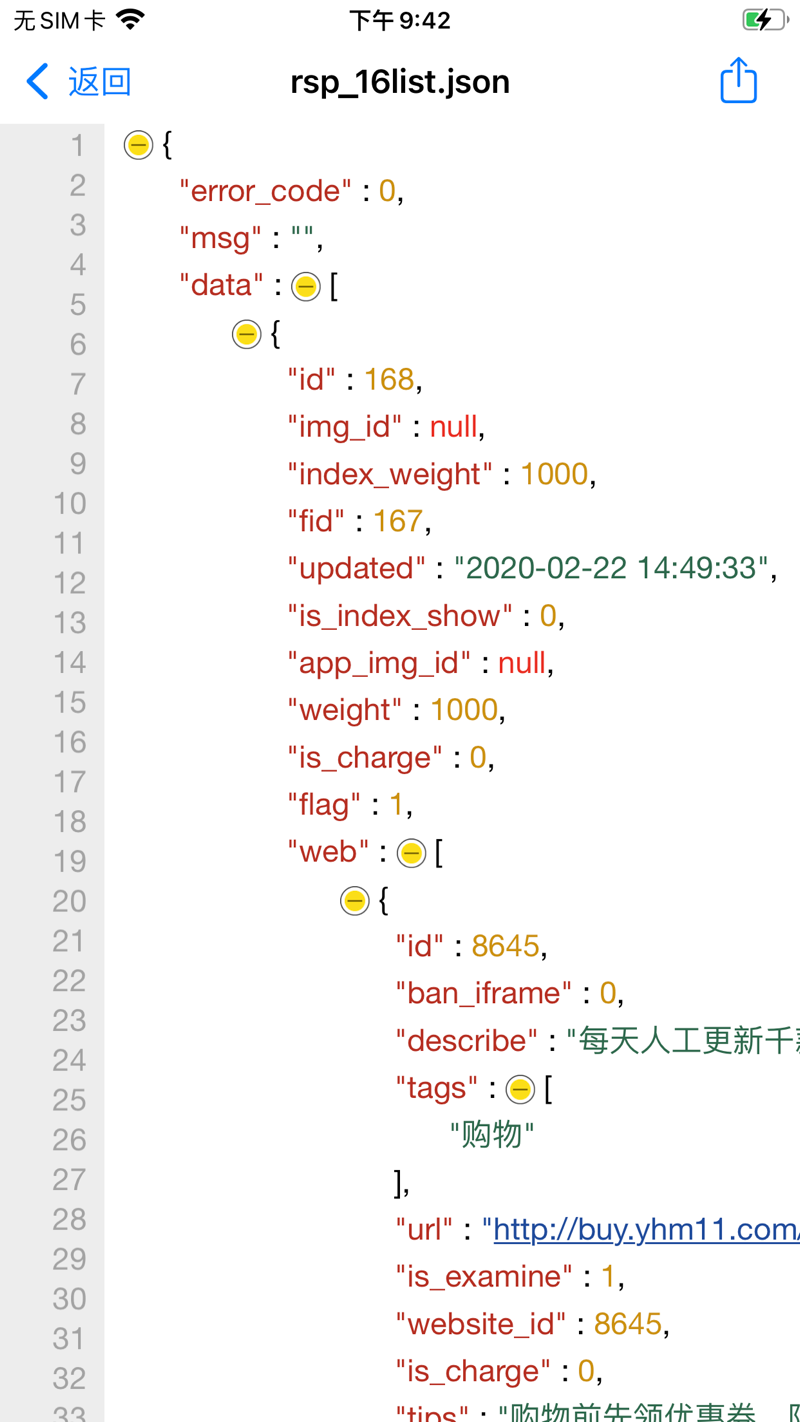
Protobuf, Form-Data, JSON, HTML, JavaScript, dan CSS didekode, diformat, dan di-highlight — bahkan body biner pun jadi terbaca.
Ubah apa pun di tengah jalan
Alihkan permintaan ke server lain, edit path, header, dan body, palsukan respons, atau putar ulang yang lama — tanpa mengubah aplikasi, pada HTTP(S), WebSocket, TCP, dan UDP.
Edit permintaan & respons
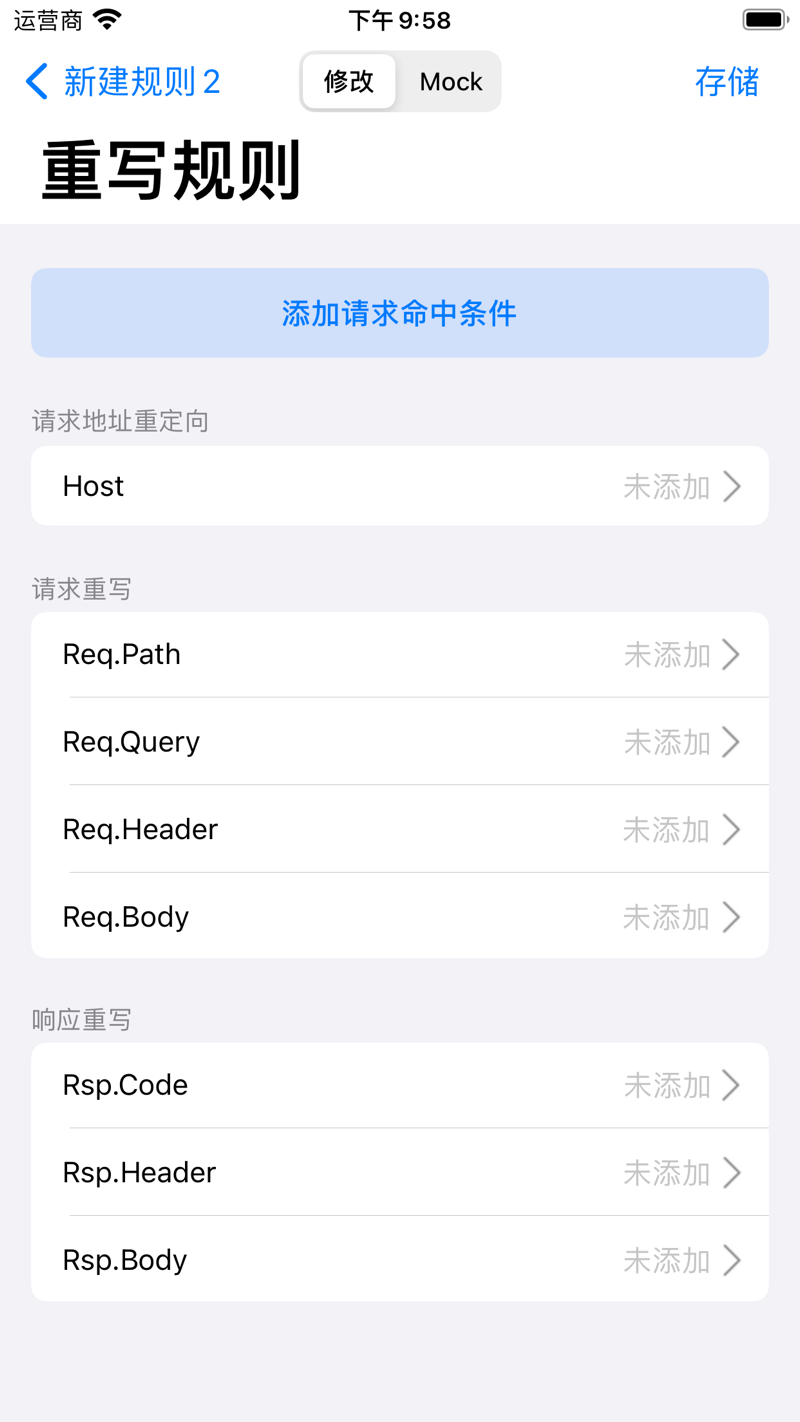
Ubah path, query, header, atau body sebelum permintaan sampai ke server — dan edit respons sebelum dilihat aplikasi.
Mock & putar ulang
Putar ulang permintaan yang tertangkap kapan pun, atau kembalikan respons palsu — uji aplikasi Anda bahkan sebelum backend ada.
Penerusan proxy
Teruskan trafik yang tertangkap — termasuk Flutter — ke tool seperti mitmproxy atau Charles di LAN Anda, dan selipkan Hodor ke alur kerja yang sudah ada.
Uji API. Skrip apa pun. Biarkan AI memandu.
Kirim permintaan uji langsung dari perangkat, otomatisasi alurnya dengan JavaScript, dan biarkan alat AI seperti Claude menginspeksi trafik serta mengirim permintaan untuk Anda.
Permintaan cepat — debug API di perangkat
Kirim dan debug permintaan API seperti di Postman: HTTP, WebSocket, TCP, UDP, gRPC, dan MQTT, dengan environment, variabel, skrip pra/pasca, dan assertion.
Skrip JavaScript
Sisipkan JavaScript Anda sendiri ke permintaan, respons, atau tugas terjadwal — tanda tangani permintaan, dekripsi respons, ekspor data. Kripto, hash, dan penyimpanan sudah tertanam.
MCP — biarkan AI memandu
MCP adalah cara standar bagi alat AI untuk terhubung ke aplikasi. Hubungkan Claude ke Hodor dan ia bisa membaca trafik yang tertangkap, mengirim permintaan, dan menjalankan langkah debugging untuk Anda.
Ponsel Anda, di meja kerja Anda
Pasangkan iPhone Anda dengan aplikasi macOS dan bekerja di layar besar: lihat dan edit data tertangkap, kelola aturan, mulai atau hentikan penangkapan — atau otomatisasi lewat skema URL hodor://.
Pendamping macOS
Ruang kerja desktop yang lengkap: lihat dan edit data tertangkap dari ponsel Anda, kelola aturan, dan kendalikan penangkapan di layar besar.
Skema URL
Mulai atau hentikan penangkapan dari Shortcuts, skrip, atau otomasi Anda sendiri lewat skema URL hodor://.
What Hodor can decrypt on Android
Hodor captures at the IP layer through a VPN, so it sees Flutter and proxy-bypassing apps. Decrypting HTTPS still depends on the target app and where the certificate lives — user cert needs no root, system cert needs a rooted device or emulator.
| Target app | User cert (no root) | System cert (root / emulator) |
|---|---|---|
| Plain HTTPNo TLS | Always visible | Always visible |
| Native app trusting user certsNSC, or targetSdk < 24 | Decrypted | Decrypted |
| Normal third-party release appNo trust declaration | Rejected → forwarded | Decrypted |
| Flutter / dart:io appsReads the system store only | Ignores user store | Decrypted |
| Certificate-pinned appsSPKI / cert pinning | Not possible | Not possible |
A debug build does not trust user certs automatically — trust is driven by NSC / targetSdk, not debuggable. Once Hodor’s cert is in the system store, Flutter (dart:io) decrypts just like native apps; only certificate pinning stays out of reach.
Capture, rewrite and script traffic directly on your phone or tablet — no computer required.
Requires Android 10 (API 29) or later — 64-bit devices only.
One-click tool that injects Hodor’s CA into an emulator or rooted device’s system store, so every app — Flutter included — is fully decrypted.
Requires macOS 12 or later — Intel & Apple Silicon.
Make every Android app decryptable in one click
HodorTrust is a small desktop utility that places Hodor’s CA into an Android emulator or rooted device’s system trust store — the one step that unlocks full HTTPS decryption for every app, Flutter included. No terminal, no manual “convert and install” commands.
Before you start
- macOS 12+ on Apple Silicon or Intel.
- One-click mode needs an Android SDK with cmdline-tools; adb is bundled inside the app.
- Developer ID signed and notarized — it opens without Gatekeeper warnings.
From a clean machine to a decryptable emulator without leaving the app — eight stages, each with its own progress and retry.
- 1Check environment
- 2Download system image
- 3Create AVD
- 4Boot emulator
- 5Gain root
- 6Install Hodor
- 7Extract CA
- 8Inject into system store
Already have a rooted phone or emulator? Connect it and inject in seconds — and remove the cert just as easily.
- 1Scan connected devices
- 2Pick the target device
- 3Inject or remove the CA
Debugger API lengkap, tertanam langsung
Tidak perlu lagi berganti-ganti klien REST desktop. Kelompokkan permintaan per proyek, ganti environment sekali ketuk, dan biarkan skrip menangani auth, penandatanganan, dan enkripsi.
- Grup, environment & URL dasar untuk enam protokol
- Variabel tiga tingkat: environment, runtime, dan per pengiriman
- Ekstraksi & assertion tanpa menulis kode
- Sekali ketuk mengubah sesi tertangkap menjadi permintaan
// 前置脚本:登录态自动注入 + 全接口加签
async function onRequest(context, url, request) {
  const token = sdk.env.get("authToken");
  const secret = sdk.env.get("appSecret");
  const ts = String(Date.now());

  if (token) {
    request.headers.set("Authorization", "Bearer " + token);
  }
  request.queries.set("ts", ts);
  request.queries.set("sign", $hash.md5(secret + ts));

  return request;
}
JavaScript di tempat yang penting
Pasang JavaScript Anda di tiga tempat: sebelum permintaan, setelah respons, atau terjadwal — sesuaikan parameter, tanda tangani, dekripsi, atau teruskan data ke server Anda sendiri. Kripto, hash, dan penyimpanan sudah tertanam, tanpa dependensi.
- Tulis ulang permintaan & respons secara langsung
- Setiap permintaan selesai, teruskan datanya ke server Anda sendiri
- Jadwalkan tugas dengan ekspresi cron 5/6 bagian
// 重写脚本:响应落屏前自动解密
async function onResponse(context, url, response) {
  const body = response.body.parseJSON();

  if (body && body.data) {
    const plain = $crypto.decryptAES(body.data, key, iv);
    body.data = JSON.parse(plain);
    response.body = body;
  }
  return response;
}
Lebih dekat ke dalam Hodor
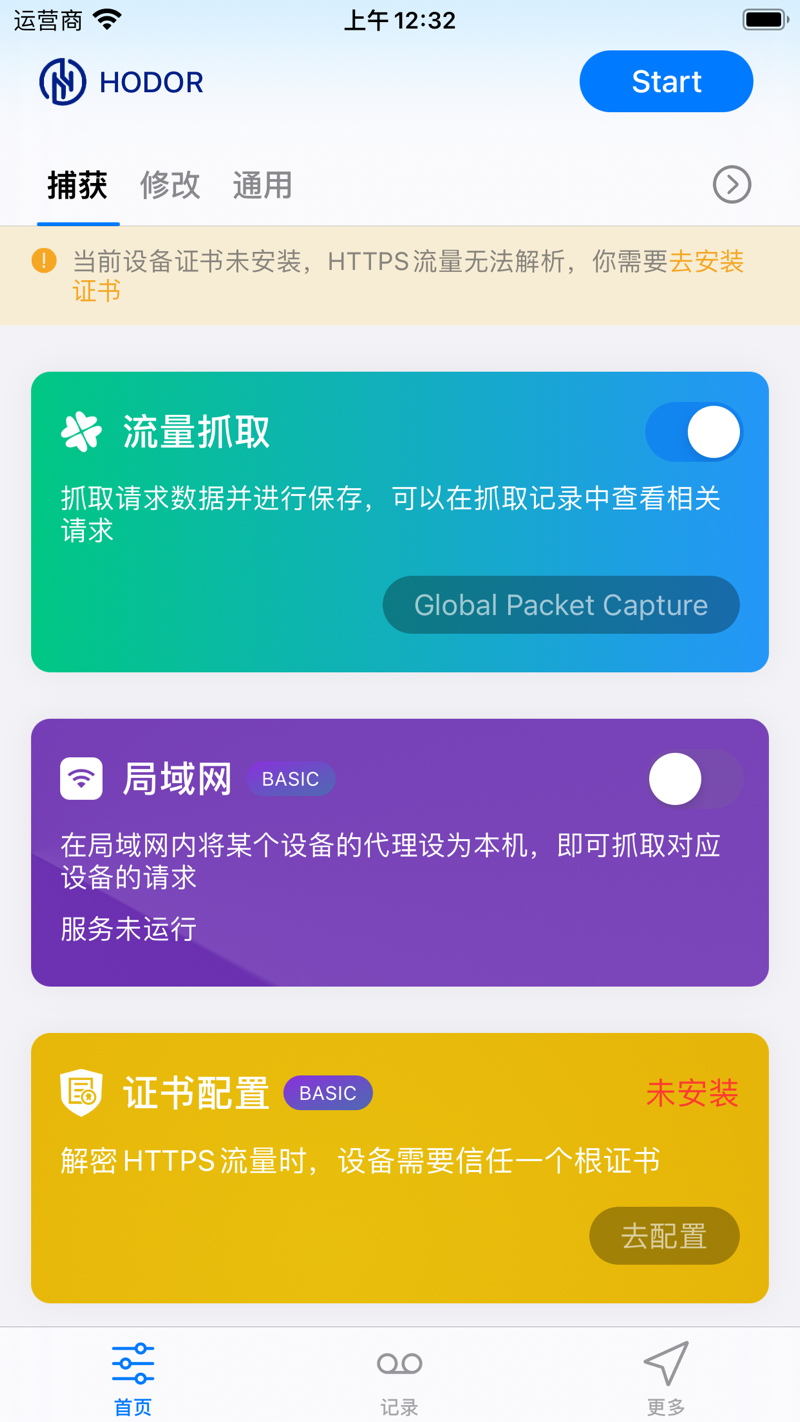
Layar asli dari App Store — tangkap, inspeksi, tulis ulang, dan pratinjau langsung di iPhone Anda.
Dua platform. Satu alur kerja.
Tangkap trafik di perjalanan dengan iOS, lalu beralih ke Mac untuk ruang debugging layar besar — data dan aturan Anda tetap sinkron.
Tangkap trafik langsung di ponsel — tanpa komputer: rekam HTTP(s), WebSocket, TCP, dan UDP lewat seluler atau Wi-Fi, dan tulis ulang kapan saja.
Pendamping desktop: lihat dan edit data tertangkap, kelola aturan penulisan ulang, dan kendalikan penangkapan di ponsel — nyaman dari Mac Anda.
Native Android capture over a VPN tunnel — record and rewrite HTTP(s), WebSocket, TCP and UDP, even for Flutter apps that skip the system proxy. Pair with HodorTrust to fully decrypt HTTPS on an emulator or rooted device.
Siap melihat apa yang lewat di kabel Anda?
Bergabung dengan pengembang yang lebih cepat debug dengan Hodor — tangkap trafik yang tak terlihat oleh tool lain, dan ubah dengan aturan serta skrip.