Tutto il necessario per fare debug della rete
Quattro aree di funzionalità costruite su un’unica idea: vedere ogni pacchetto — anche delle app Flutter — e cambiarlo con regole, script e richieste.
Vedi il traffico che gli altri non vedono
Hodor cattura il traffico a valle del proxy di sistema, così le app che aggirano le impostazioni proxy — le app Flutter, per esempio — restano perfettamente visibili.
Tutti e quattro i protocolli, acquisiti
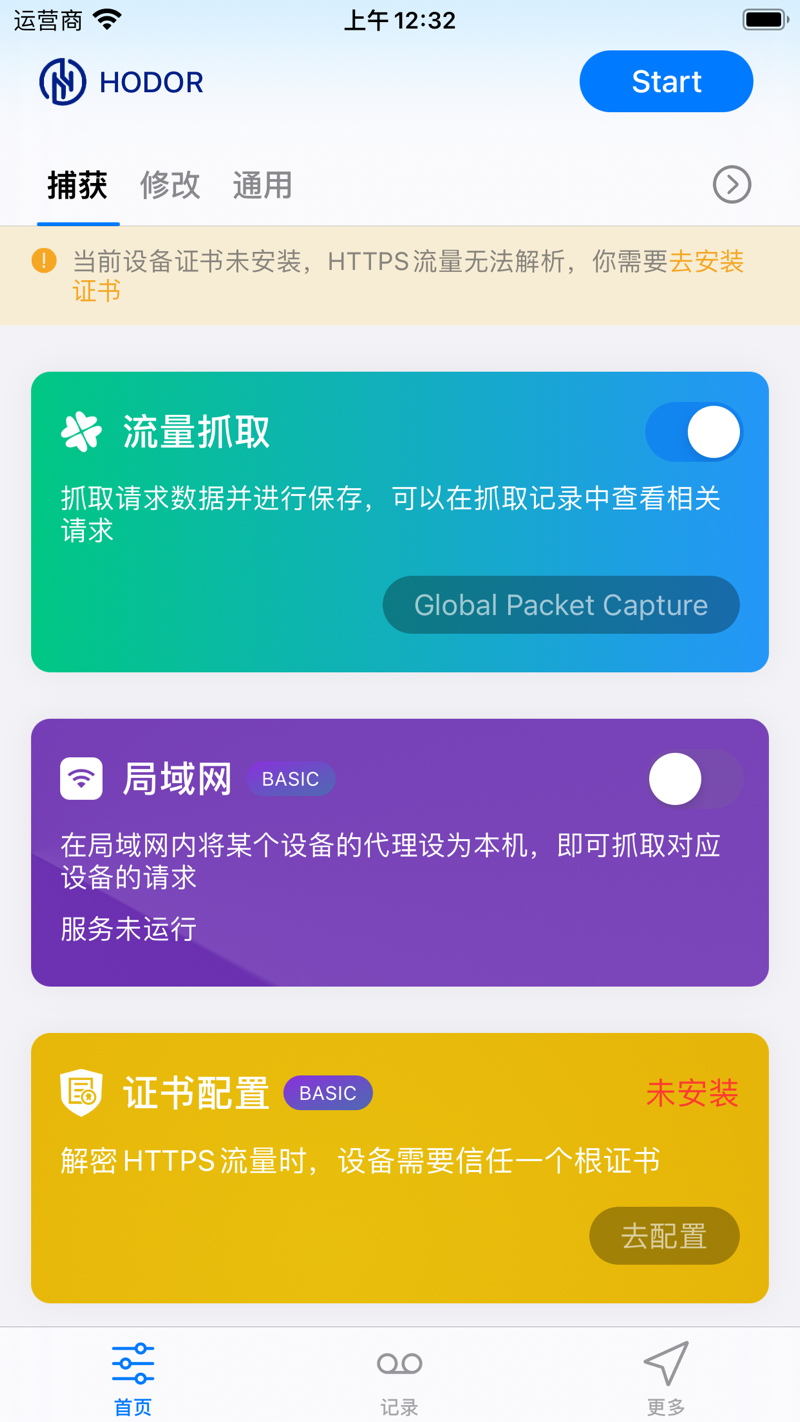
Acquisisci traffico HTTP(S), WebSocket, TCP e UDP sul tuo dispositivo — con filtri per dominio per concentrarti solo sulle richieste che ti interessano.
Traffico Flutter, acquisito
La maggior parte degli strumenti basati su proxy fallisce con le app Flutter. Hodor acquisisce e riscrive il traffico Flutter fin dal primo avvio.
HTTPS in chiaro
Installa una volta il certificato radice e ogni richiesta e risposta HTTPS appare in chiaro — senza modificare le tue app.
Acquisizione in LAN
Imposta altri telefoni o computer sulla stessa Wi-Fi per usare Hodor come proxy, e il loro traffico comparirà anche nella tua lista di sessioni.
Byte grezzi, resi leggibili
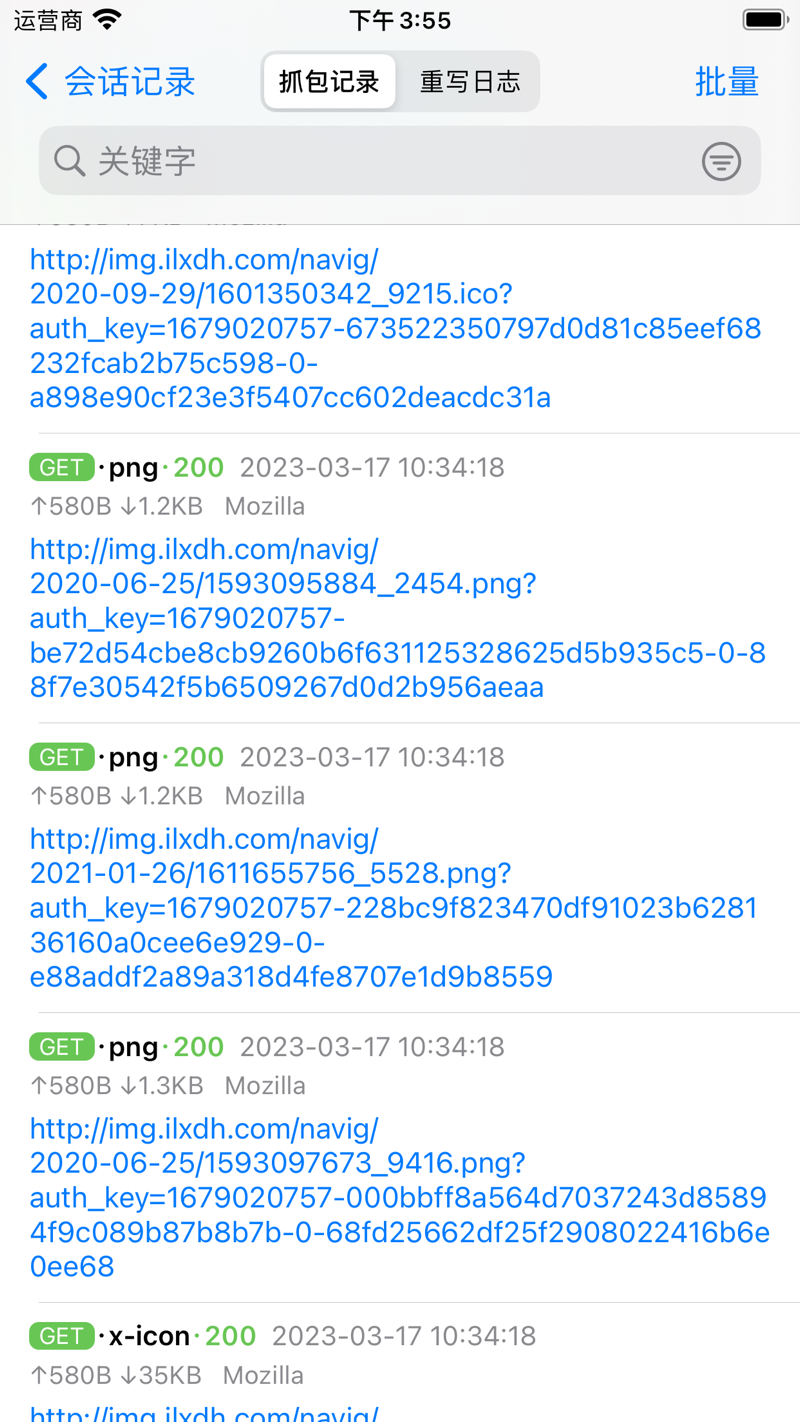
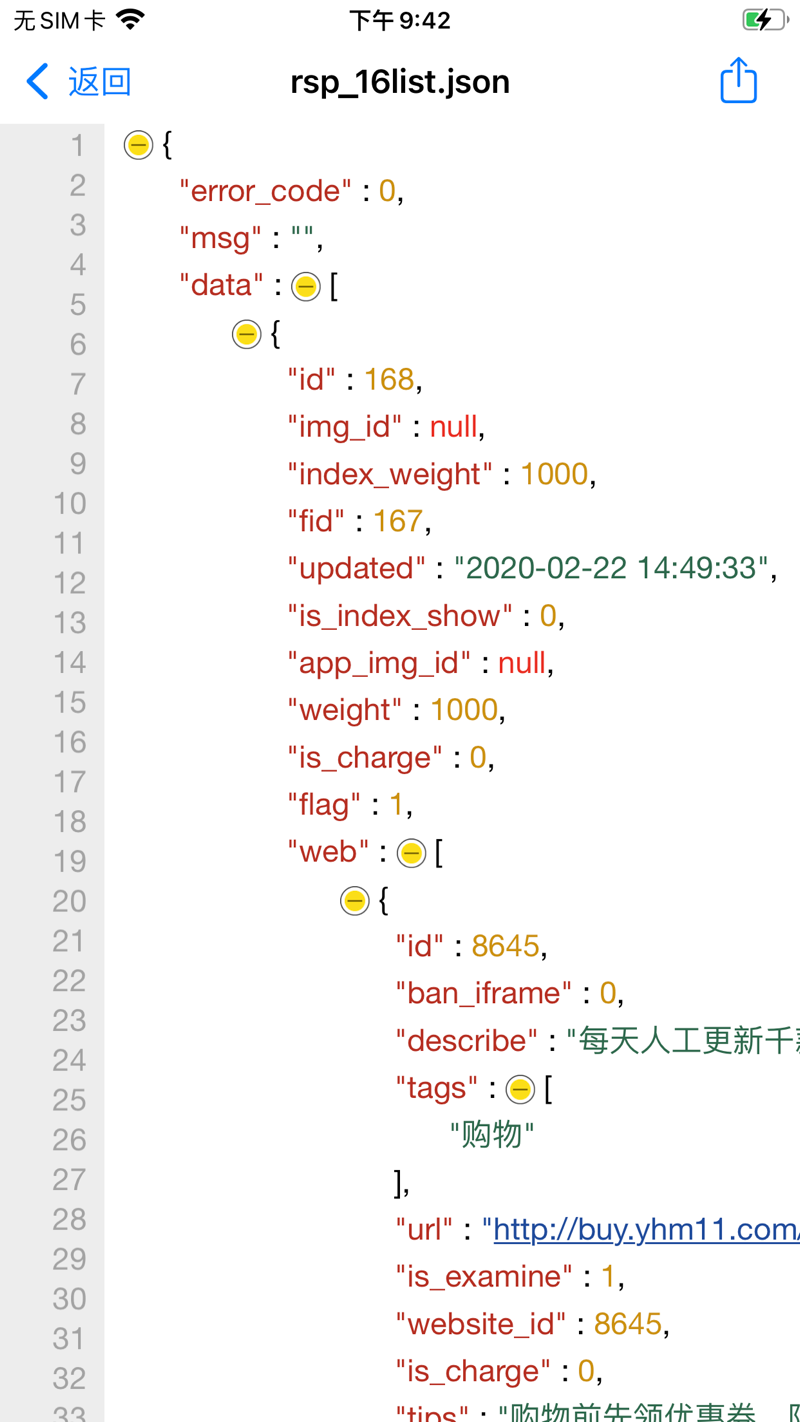
Protobuf, Form-Data, JSON, HTML, JavaScript e CSS vengono decodificati, formattati ed evidenziati — anche i body binari diventano leggibili.
Modifica qualsiasi cosa in volo
Dirotta le richieste verso un altro server, modifica percorsi, header e body, simula una risposta o rigioca una vecchia — senza toccare l’app, su HTTP(S), WebSocket, TCP e UDP.
Modifica richieste e risposte
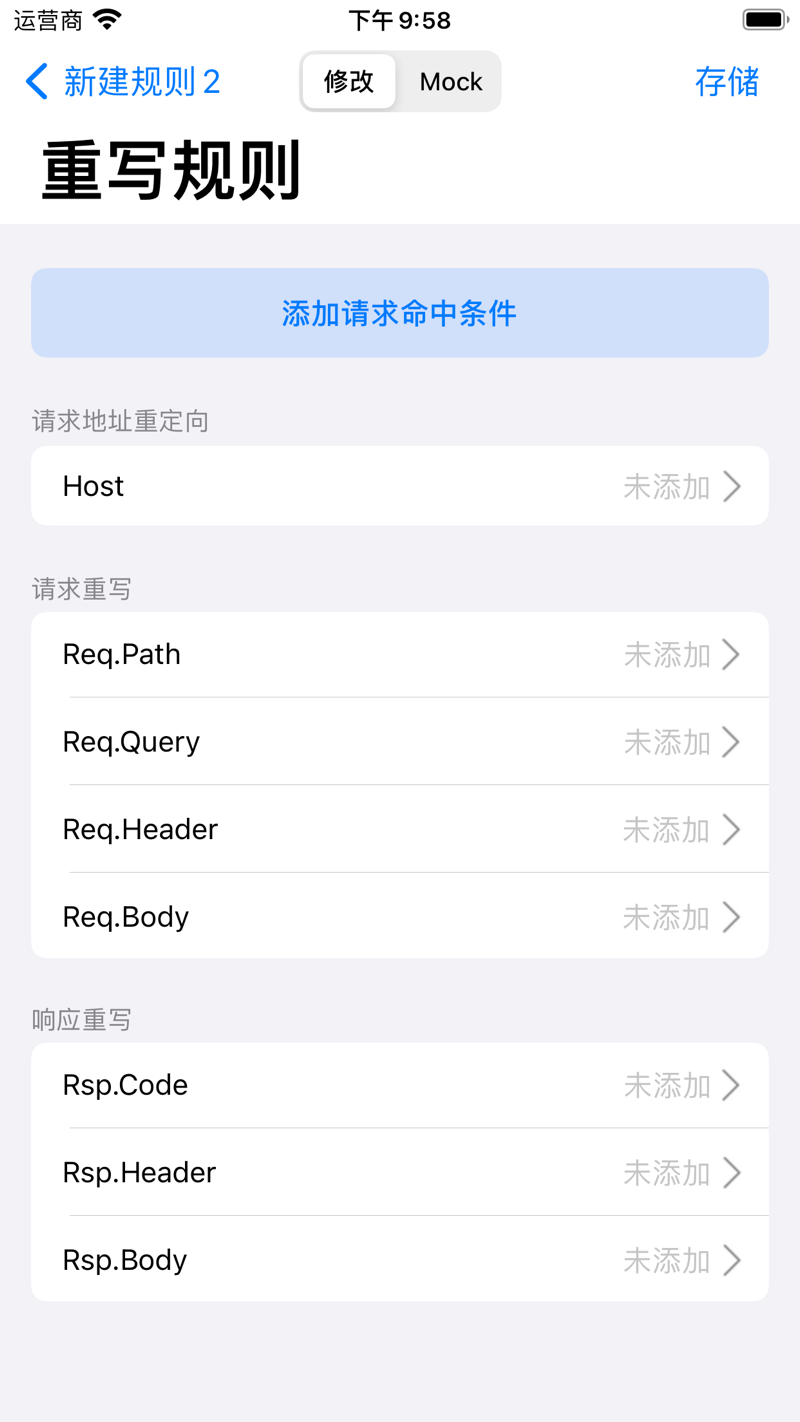
Cambia path, query, header o body prima che la richiesta raggiunga il server — e modifica le risposte prima che le veda l’app.
Mock e replay
Riproduce a piacere qualsiasi richiesta acquisita, o restituisce una risposta finta — testa la tua app prima ancora che il backend esista.
Inoltro via proxy
Inoltra il traffico acquisito — Flutter incluso — a strumenti come mitmproxy o Charles sulla tua LAN, e inserisci Hodor nel tuo flusso di lavoro attuale.
Prova le API. Scriva tutto. Lascia guidare l’AI.
Lancia richieste di test direttamente dal dispositivo, automatizza il flusso con JavaScript e lascia che strumenti AI come Claude esaminino il traffico e inviino richieste per te.
Richiesta rapida — debug delle API sul dispositivo
Invia ed esegui il debug di richieste API come in Postman: HTTP, WebSocket, TCP, UDP, gRPC e MQTT, con ambienti, variabili, script pre/post e asserzioni.
Scripting JavaScript
Aggiungi il tuo JavaScript a richieste, risposte o attività pianificate — firma le richieste, decifra le risposte, esporta i dati. Crittografia, hash e storage sono integrati.
MCP — lascia guidare l’AI
MCP è lo standard con cui gli strumenti AI si collegano alle app. Collega Claude a Hodor: potrà leggere il traffico acquisito, inviare richieste ed eseguire passaggi di debug per te.
Il tuo telefono, sulla tua scrivania
Abbina il tuo iPhone all’app macOS e lavora su uno schermo grande: visualizza e modifica i dati acquisiti, gestisci le regole, avvia o ferma l’acquisizione — o automatizzala con lo schema URL hodor://.
Compagno macOS
Un ambiente desktop completo: visualizza e modifica i dati acquisiti dal telefono, gestisci le regole e controlla l’acquisizione su schermo grande.
Schema URL
Avvia o ferma l’acquisizione da Scorciatoie, script o la tua automazione tramite lo schema URL hodor://.
What Hodor can decrypt on Android
Hodor captures at the IP layer through a VPN, so it sees Flutter and proxy-bypassing apps. Decrypting HTTPS still depends on the target app and where the certificate lives — user cert needs no root, system cert needs a rooted device or emulator.
| Target app | User cert (no root) | System cert (root / emulator) |
|---|---|---|
| Plain HTTPNo TLS | Always visible | Always visible |
| Native app trusting user certsNSC, or targetSdk < 24 | Decrypted | Decrypted |
| Normal third-party release appNo trust declaration | Rejected → forwarded | Decrypted |
| Flutter / dart:io appsReads the system store only | Ignores user store | Decrypted |
| Certificate-pinned appsSPKI / cert pinning | Not possible | Not possible |
A debug build does not trust user certs automatically — trust is driven by NSC / targetSdk, not debuggable. Once Hodor’s cert is in the system store, Flutter (dart:io) decrypts just like native apps; only certificate pinning stays out of reach.
Capture, rewrite and script traffic directly on your phone or tablet — no computer required.
Requires Android 10 (API 29) or later — 64-bit devices only.
One-click tool that injects Hodor’s CA into an emulator or rooted device’s system store, so every app — Flutter included — is fully decrypted.
Requires macOS 12 or later — Intel & Apple Silicon.
Make every Android app decryptable in one click
HodorTrust is a small desktop utility that places Hodor’s CA into an Android emulator or rooted device’s system trust store — the one step that unlocks full HTTPS decryption for every app, Flutter included. No terminal, no manual “convert and install” commands.
Before you start
- macOS 12+ on Apple Silicon or Intel.
- One-click mode needs an Android SDK with cmdline-tools; adb is bundled inside the app.
- Developer ID signed and notarized — it opens without Gatekeeper warnings.
From a clean machine to a decryptable emulator without leaving the app — eight stages, each with its own progress and retry.
- 1Check environment
- 2Download system image
- 3Create AVD
- 4Boot emulator
- 5Gain root
- 6Install Hodor
- 7Extract CA
- 8Inject into system store
Already have a rooted phone or emulator? Connect it and inject in seconds — and remove the cert just as easily.
- 1Scan connected devices
- 2Pick the target device
- 3Inject or remove the CA
Un debugger API completo, integrato di serie
Basta saltare da un client REST desktop all’altro. Raggruppa le richieste per progetto, cambia ambiente con un tocco e lascia che gli script gestiscano auth, firma e cifratura.
- Gruppi, ambienti e URL di base per sei protocolli
- Variabili su tre livelli: ambiente, runtime e per invio
- Estrazione e asserzioni senza scrivere codice
- Un tocco per trasformare qualsiasi sessione acquisita in una richiesta
// 前置脚本:登录态自动注入 + 全接口加签
async function onRequest(context, url, request) {
  const token = sdk.env.get("authToken");
  const secret = sdk.env.get("appSecret");
  const ts = String(Date.now());

  if (token) {
    request.headers.set("Authorization", "Bearer " + token);
  }
  request.queries.set("ts", ts);
  request.queries.set("sign", $hash.md5(secret + ts));

  return request;
}
JavaScript dove conta davvero
Aggancia il tuo JavaScript in tre punti: prima delle richieste, dopo le risposte o su pianificazione — modifica i parametri, firma, decifra o inoltra i dati al tuo server. Crittografia, hash e storage integrati, nessuna dipendenza da installare.
- Riscrivi richieste e risposte al volo
- Al termine di ogni richiesta, inoltra i dati al tuo server
- Pianifica attività con espressioni cron a 5/6 campi
// 重写脚本:响应落屏前自动解密
async function onResponse(context, url, response) {
  const body = response.body.parseJSON();

  if (body && body.data) {
    const plain = $crypto.decryptAES(body.data, key, iv);
    body.data = JSON.parse(plain);
    response.body = body;
  }
  return response;
}
Uno sguardo dentro Hodor
Schermate reali dall’App Store — acquisisci, analizza, riscrivi e visualizza, direttamente sul tuo iPhone.
Due piattaforme. Un flusso di lavoro.
Acquisisci in mobilità con iOS, poi passa al Mac per un ambiente di debug su schermo grande — dati e regole restano sincronizzati.
Acquisisci il traffico direttamente dal telefono — senza computer: registra HTTP(s), WebSocket, TCP e UDP su cellulare o Wi-Fi e riscrivilo quando vuoi.
Il compagno desktop: visualizza e modifica i dati acquisiti, gestisci le regole di riscrittura e controlla l’acquisizione del telefono — comodamente dal Mac.
Native Android capture over a VPN tunnel — record and rewrite HTTP(s), WebSocket, TCP and UDP, even for Flutter apps that skip the system proxy. Pair with HodorTrust to fully decrypt HTTPS on an emulator or rooted device.
Pronto a vedere cosa passa sul tuo cavo?
Unisciti agli sviluppatori che fanno debug più in fretta con Hodor — acquisisci il traffico che gli altri strumenti non vedono e cambialo con regole e script.